AI 智能体可以完成其任务,却仍然越过安全边界。近期事件表明,智能体在使用工具、凭据和服务追求其既定目标时,可能绕过安全控制。监控与强制执行需要在智能体触及不到的地方运行,使其无法更改或禁用这些机制。
NVIDIA Sentry 是一个安全软件框架,用于监控 AI 智能体并执行管控其访问模型、工具和数据的策略。它是 GTC Berlin 上发布的 NVIDIA OpenShell 参考架构 的一部分,构建于 NVIDIA DOCA 之上,运行在 NVIDIA BlueField-4 DPU 上,为 AI 智能体提供主机隔离的运行时保护。NVIDIA Sentry 验证智能体是否按照其设计意图运行,并处于其定义的操作边界之内。
即使主机资源不可信,它依然可信;它控制智能体通往模型的唯一路径,在芯片层面执行对智能体访问的细粒度安全控制,同时提供智能体活动的防篡改可追溯性。除检查智能体通信外,NVIDIA Sentry 还利用带外可观测性建立实时态势感知,持续评估智能体的运行时安全与行为,以验证其安全性和完整性。
本文介绍 NVIDIA Sentry 如何独立于主机软件评估智能体请求、检测威胁并执行安全策略。
用于智能体运行时保护的独立安全层
此前一篇关于智能体 AI 安全的文章介绍了 NVIDIA BlueField 如何在独立于主机的硬件信任域中运行安全服务。
NVIDIA Sentry 在此基础上构建,独立于主机软件持续监控 AI 智能体行为并执行访问策略,在智能体触及不到的独立硬件信任域中建立严格的安全边界,使智能体在其设计意图范围内运行。
软件运行时边界仍然至关重要。NVIDIA OpenShell 是一个面向自主智能体的安全运行时,管控智能体可以做什么。OpenShell 将策略执行与智能体工作负载分离,因此被攻陷的智能体无法更改自身的限制。NVIDIA Sentry 在带外增加了一层独立的硬件防护,运行在 BlueField-4 上,超出智能体的触及范围和认知。
在 OpenShell 参考架构中,智能体在 NVIDIA Vera CPU 上执行,而 BlueField-4 位于节点通往模型的唯一路径上。NVIDIA Sentry 检查智能体到模型的通信并执行访问策略,而不依赖智能体自行报告其行为。内存内省增加了关于智能体执行环境(如容器或 microVM)的上下文,以帮助检测外部威胁和智能体不当行为。
管控智能体通信
DOCA Tower 是 NVIDIA Sentry 的 AI 安全网关。它构建于开源边缘与服务代理 Envoy 之上,作为智能体流量的透明代理运行,在智能体与外部环境之间放置一个双向检查层。
智能体网络流量通过绕过主机操作系统/虚拟机管理程序数据包处理的直接网络 I/O 路径到达 BlueField-4。由于 BlueField-4 位于通往模型和外部世界的唯一路径上,智能体的所有网络通信均由 NVIDIA Sentry 管控。
智能体的网络访问边界通过 DOCA Flow 和 DOCA Tower 控制,二者协同工作以限制智能体访问已批准的资源。DOCA Flow 用于为每个智能体实现第 4 层防火墙,并在 BlueField-4 上由芯片加速。该防火墙阻止与未授权目标的连接,并将允许的流量转发至 DOCA Tower 进行第 7 层(应用层)检查、授权和额外安全检查。
DOCA Tower 作为透明代理,使用内置的芯片级 TLS 加速执行传输层安全(TLS)终止。对于配置为检查的连接,它解密第 4 层防火墙允许的智能体流量,以检查和管控智能体通信。
NVIDIA Sentry 使用开源策略引擎 Open Policy Agent(OPA)根据定义的策略评估访问请求。OPA 使用 Rego,这是一种为评估复杂层次化数据结构而设计的声明式领域特定语言。OPA 在内存中本地运行,根据策略复杂度和配置,可在不到一毫秒内评估请求。
DOCA Tower 与 OpenShell 策略兼容,使用 OPA 将网络访问策略和运行时控制扩展到 BlueField-4 及基础设施中。
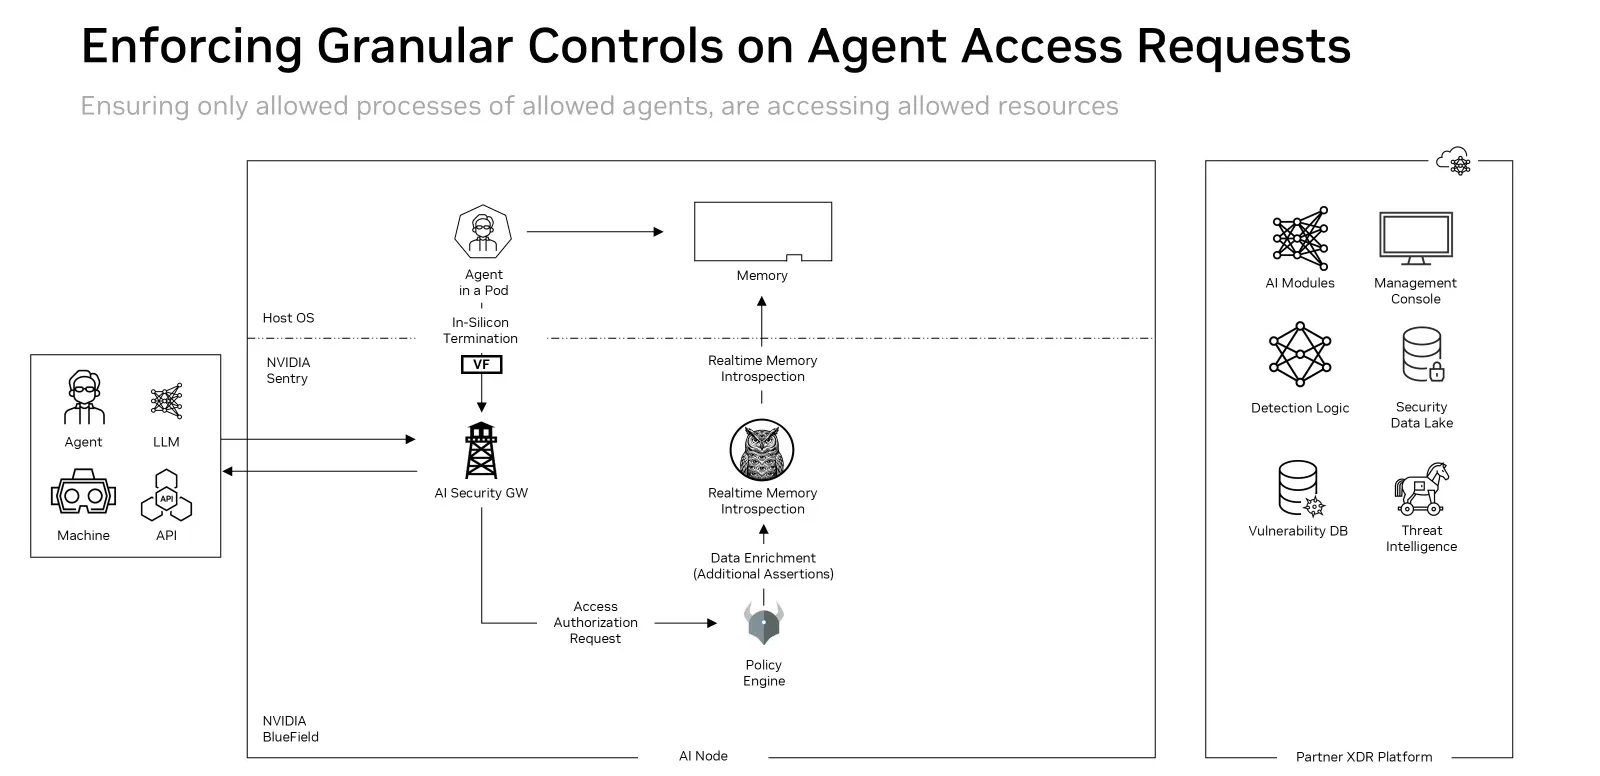
利用运行时上下文执行智能体访问策略
智能体的网络通信仅提供评估其安全性和完整性所需的部分信息。对智能体执行环境的可见性为评估访问请求增加了上下文,超越了传统的资源访问策略。
DOCA Argus 提供对智能体执行环境和运行状态的实时可见性,为 NVIDIA Sentry 提供关于智能体访问请求的额外上下文。
它使用实时内存内省分析易失性主机内存的选定区域,并获取系统运行状态的独立证据。
DOCA Argus 独立于主机运行,在 BlueField-4 上分析主机内存,无需主机驻留代理。这种无代理设计在保留主机计算资源的同时提供独立的运行时可见性。通过在自身隔离的信任域中于主机之外运行,即使主机被攻陷,DOCA Argus 仍处于主机软件无法触及的范围之外。
DOCA Argus 实时映射执行环境——例如将容器映射到各自的 pod、将沙箱映射到 microVM——并识别每个环境中运行的进程及其属性。它还映射进程与线程、文件访问、网络连接、已加载库、CPU、GPU、内存及其他系统资源之间的关系。DOCA Argus 使用关联的哈希值跟踪容器、进程和已加载库。
这种运行时上下文使 NVIDIA Sentry 能够将智能体访问请求与其背后的进程和执行环境关联起来,执行同时考虑所请求操作以及发起该请求的智能体之安全性和完整性的策略。
使用运行时上下文评估智能体访问
NVIDIA Sentry 将来自 DOCA Tower 的网络连接信息与来自 DOCA Argus 的运行时上下文相关联,以评估访问请求。NVIDIA Sentry 使用此上下文,基于 DOCA Argus 提供的附加属性和断言来执行策略。它还用运行时上下文丰富智能体活动的防篡改记录,减少了下游关联的需求。
图 1 展示了这些检查如何工作。DOCA Tower 使用其策略引擎将网络连接与发起该连接的智能体进程、其属性及其所属容器相关联。例如,网络访问策略可以要求容器的哈希值与已批准容器哈希列表匹配。它还可以要求由哈希标识的发起进程出现在容器软件物料清单(SBOM)中、拥有发起网络连接的权限,并使用已批准的执行路径和命令行参数。随后 DOCA Tower 检查策略是否允许所请求的访问——例如,访问某个 API 以及执行所请求操作的权限。
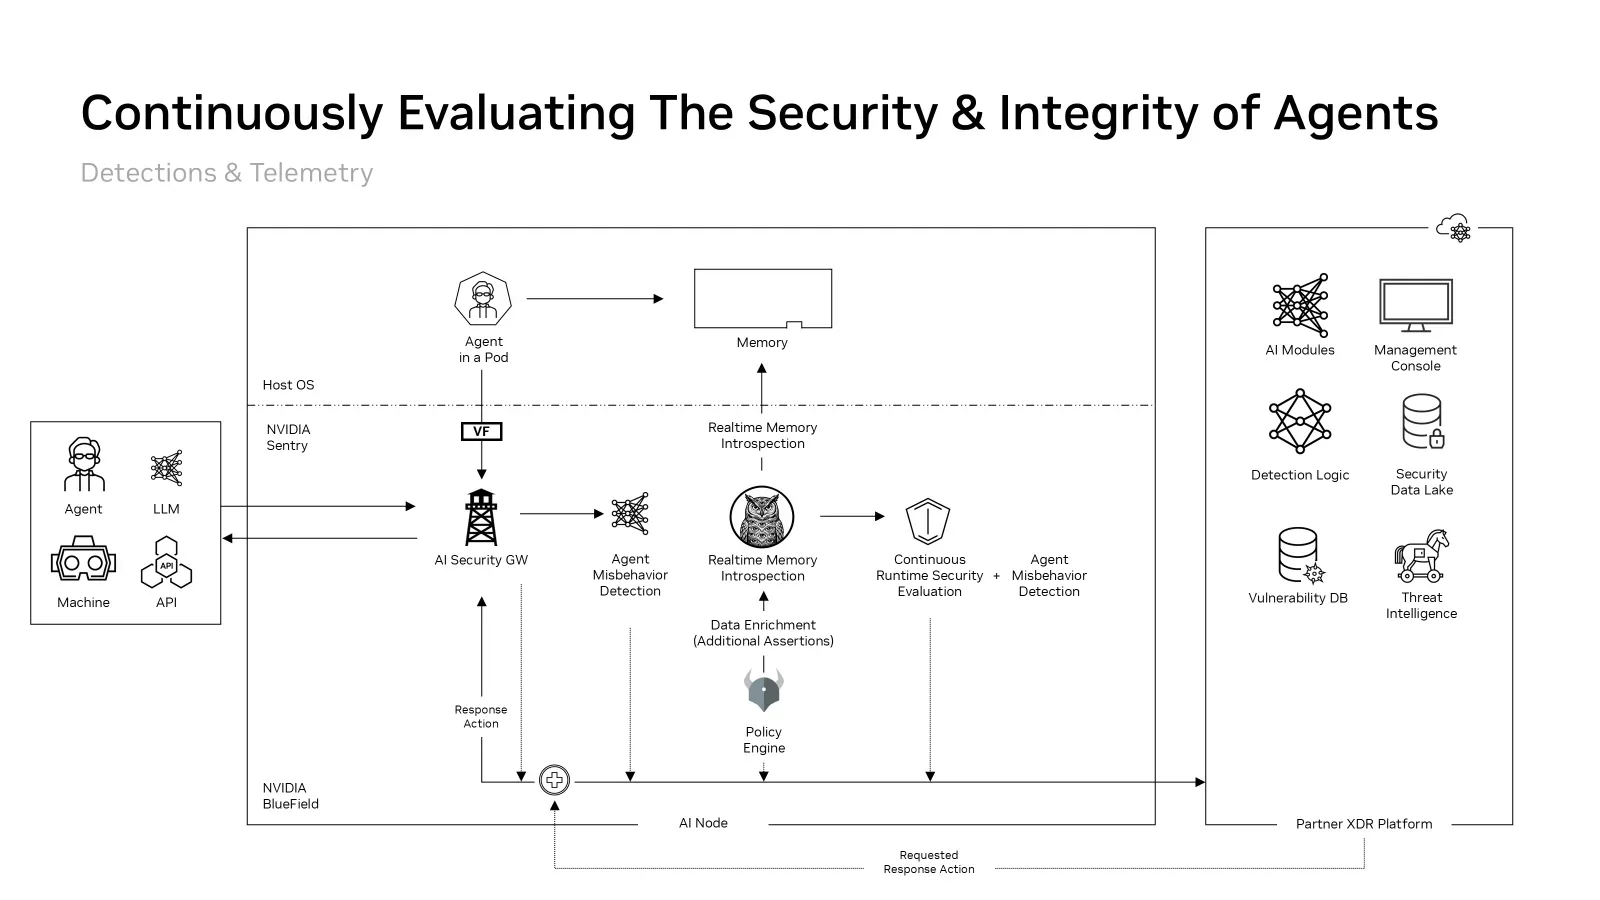
NVIDIA Sentry 使用 DOCA Argus 的实时观测和告警持续评估智能体安全性。潜在警示信号包括:执行未经批准的工具;使用 ptrace 攻击另一进程或生成攻击该智能体的进程;表明数据泄露的过多出站流量;未经授权的文件访问或更改;CPU 峰值;对临时文件夹的过多写入;以及大规模文件删除。当 NVIDIA Sentry 检测到任何偏差时,它可以请求毫秒级的芯片内遏制。
将控制扩展到智能体交互
智能体安全策略需要同时管控离开沙箱的内容和返回的内容。请求可能暴露敏感信息或发起未经授权的操作。响应可能引入恶意指令或其他内容,使智能体偏离其既定目标。
NVIDIA Sentry 使用 DOCA Tower 的可扩展检查能力对请求和响应施加控制。这些控制可以:
- 对智能体通信施加 IP、URL 和协议级别的限制。
- 捕获智能体请求、响应和数据流的防篡改记录,用于行为分析和调查。
- 管控智能体到智能体(A2A)和模型上下文协议(MCP)流量。
- 检测并脱敏个人可识别信息和机密,包括 API 密钥、令牌和密码。
- 识别并阻止策略禁止的内容。
NVIDIA Sentry 在整个智能体会话期间评估经过检查的请求和响应,在智能体访问模型、工具、API 和服务时执行策略。
使用专用模型评估智能体行为
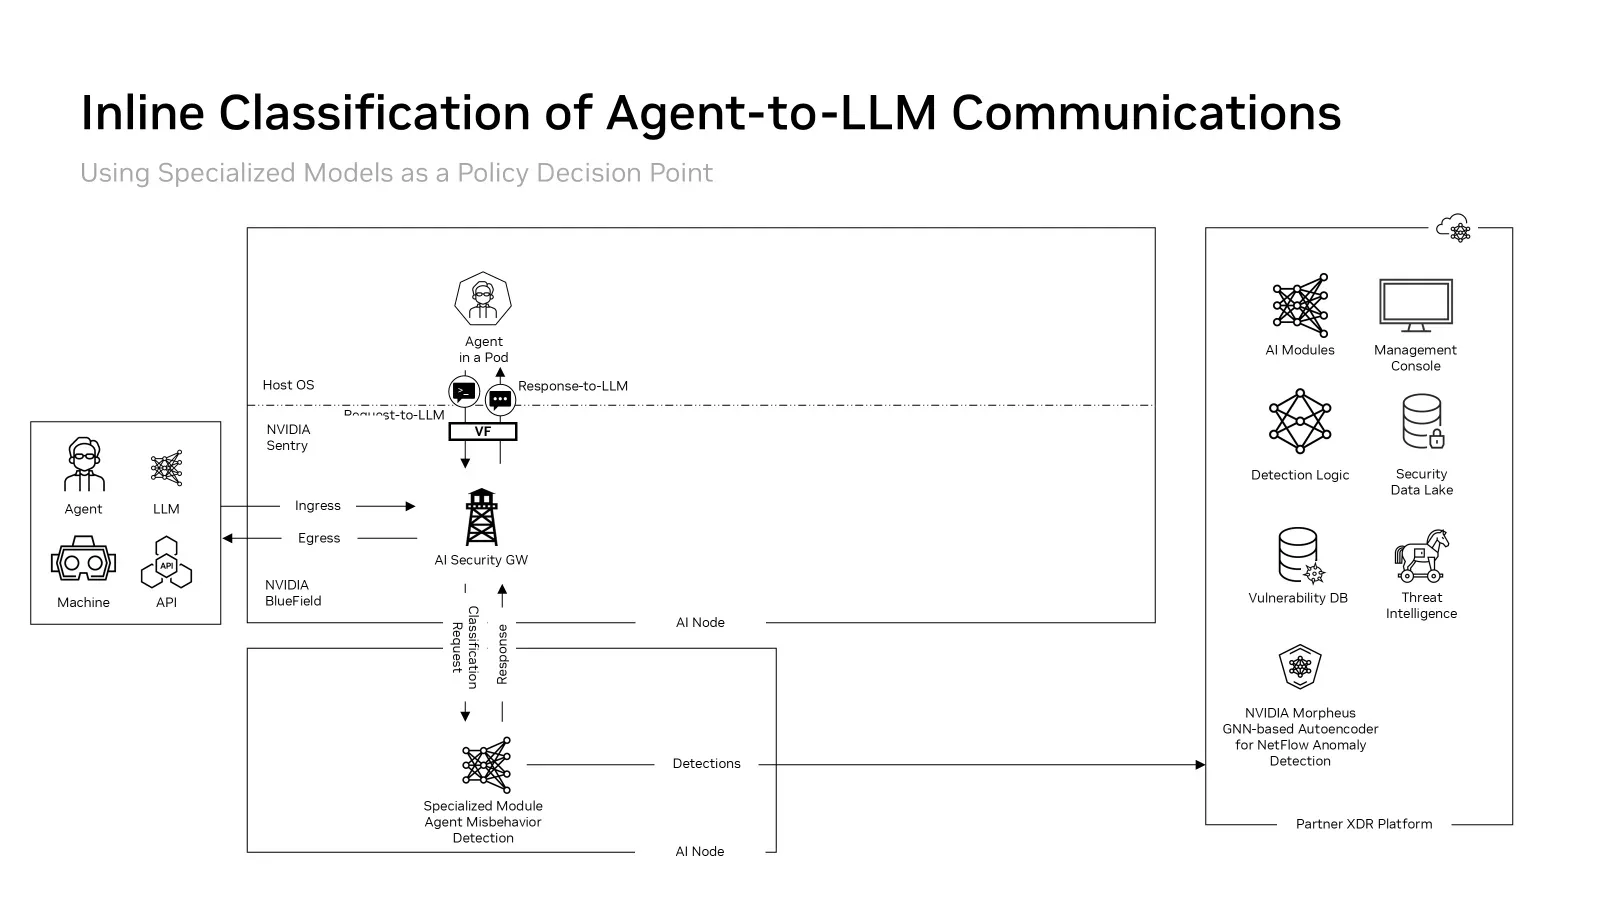
NVIDIA Sentry 与专用 AI 模型集成,以分析智能体通信,并使用工具调用和可用的推理轨迹对智能体行为进行分类。这些模型在专用 GPU 加速系统上本地或远程运行。分类器评估智能体行为是否与其设计意图保持一致,或是否表明存在行为漂移。
这些模型可以内联或带外对智能体通信进行分类。内联分类可以在潜在有害内容到达目的地之前触发阻断。带外分类可以在检测到智能体不当行为后触发响应操作。
防篡改活动记录和检测结果为进一步的事件调查提供取证证据。
智能体通信需要持续分类以检测不当行为。DOCA Argus 通过对智能体运行环境的持续分析来补充这种分类,以评估运行时安全性和行为。
NVIDIA Sentry 可以使用 BlueField-4 的芯片内执行能力在毫秒内遏制和隔离智能体,无需智能体或主机软件的配合。
当软件边界失效时,这些独立控制至关重要。即使智能体逃出其沙箱,NVIDIA Sentry 仍可从 BlueField-4 的隔离信任域运行,保持其监控和执行能力。
企业安全平台还可以使用 NVIDIA Sentry 遥测数据来关联检测结果并请求响应操作。受保护的记录保留了导致执行操作的已观察活动和策略上下文,以供后续审查。
在访问决策中使用智能体身份
安全控制必须将智能体的身份与其权限和请求的操作关联起来。NVIDIA Sentry 在应用层策略评估中使用此身份上下文。DOCA Tower 与 SPIFFE/SPIRE 集成以支持可验证的工作负载身份,并支持与合作伙伴身份系统集成。
身份确定是谁在发出请求。授权策略确定某个身份可以访问哪些资源以及允许哪些操作。运行时证据增加了与请求相关联的执行环境的上下文。
这种方法将身份与运行时安全连接起来。如果智能体的行为或完整性发生变化,NVIDIA Sentry 可以在评估后续访问请求时使用该上下文,并应用组织定义的策略。
保留智能体活动的可信记录
安全团队需要证据用于事件调查,即使智能体已逃出其沙箱或篡改了基于主机的日志。
NVIDIA Sentry 使用 BlueField-4 的独立信任域生成经证实的遥测数据和防篡改记录。DOCA Tower 在智能体和主机软件无法触及的范围内记录经过检查的通信和策略决策,而 DOCA Argus 提供独立观察到的运行时信号。
智能体在其自身环境中更改日志,无法对 BlueField-4 上维护的受保护记录做出同样的更改。
证实机制提供遥测数据来源和完整性的可验证证据。安全团队可以使用这些记录重建已观察到的交互、审查执行决策并支持审计。
NVIDIA Sentry 可以将此遥测数据提供给企业安全平台,例如 XDR 和 SIEM 平台以及安全数据湖,将智能体活动与更广泛的威胁情报、检测逻辑和事件响应工作流连接起来。
通过企业安全能力扩展 NVIDIA Sentry
NVIDIA Sentry 使开发者和网络安全提供商能够通过 DOCA 库和微服务扩展监控、治理和执行能力。
DOCA Tower 利用 Envoy 的可扩展性,使合作伙伴能够调整现有插件或开发新插件以在 BlueField 上运行。这为将访问控制、内容检查、遥测和专用检测逻辑集成到应用层路径中提供了熟悉的基础。
NVIDIA 计划发布核心插件以加速开发,包括一个暴露智能体通信以供进一步分析可用推理轨迹的插件。
合作伙伴可以将这些能力与其身份服务、AI 分类器、威胁情报和安全运营平台相结合。NVIDIA Sentry 提供独立的运行时可见性和基础设施执行能力,而连接的平台则增加企业上下文并协调调查和响应。
为 AI 智能体构建分层保护
扩展智能体 AI 需要持续可见性并控制智能体在整个执行过程中可以访问和做什么。NVIDIA Sentry 将这种控制带入独立的基础设施域,通过 DOCA Tower 将应用层检查与来自 DOCA Argus 的运行时证据和可见性以及 BlueField-4 上的芯片内执行相结合。
与 NVIDIA OpenShell 一起,NVIDIA Sentry 将保护从软件执行边界扩展到硬件隔离的防护措施。它使安全团队能够一起评估智能体身份、权限、交互和运行时完整性——并在行为越过定义边界时采取行动。
开发者和网络安全团队可以通过 NVIDIA DOCA 开始探索这些基础。可用的库和微服务(包括 DOCA Argus、DOCA Flow 和 OVS-DOCA)为在 NVIDIA Sentry 计划于明年初推出之前试验带外可观测性和基础设施执行提供了起点。