
扩展网络验证计划
我们正在推出全新扩展版的网络验证计划(CVP),为符合条件的安全专业人员提供高级网络能力和降低限制的拦截分类器。该计划现在包含三个访问层级,允许安全团队申请最适合其工作需求的访问级别。每个层级都包含对我们最强大模型的访问权限,包括 Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1,以及未来的新模型。感兴趣的客户可以在此申请。
网络安全本质上是双用途的:让安全团队能够发现并修复漏洞的同一能力,也可能帮助恶意行为者利用该漏洞。因此,我们普遍可用的模型,例如 Claude Opus 5.5、Claude Fable 5.1 和 Claude Sonnet 5.5,都设有保守的网络防护措施,会阻止大多数网络相关工作。此举旨在限制恶意行为者利用我们的模型开展有害活动,同时我们继续努力减少安全编码方面的误报。
但防御者也需要访问最好的工具和最强大的能力来保护他们的系统。在过去六个月里,我们通过两个计划实现了可信访问:Project Glasswing 和 CVP。前者让一组保护最关键软件的组织获得了对 Claude Mythos 的访问权限;后者让经过审查的安全团队获得了对 Claude Opus 和 Claude Sonnet 模型降低防护措施的访问权限。
现在,我们将这些计划整合为一个扩展后的统一方案,旨在让更多安全组织获得保护其系统所需的能力。
新的访问层级
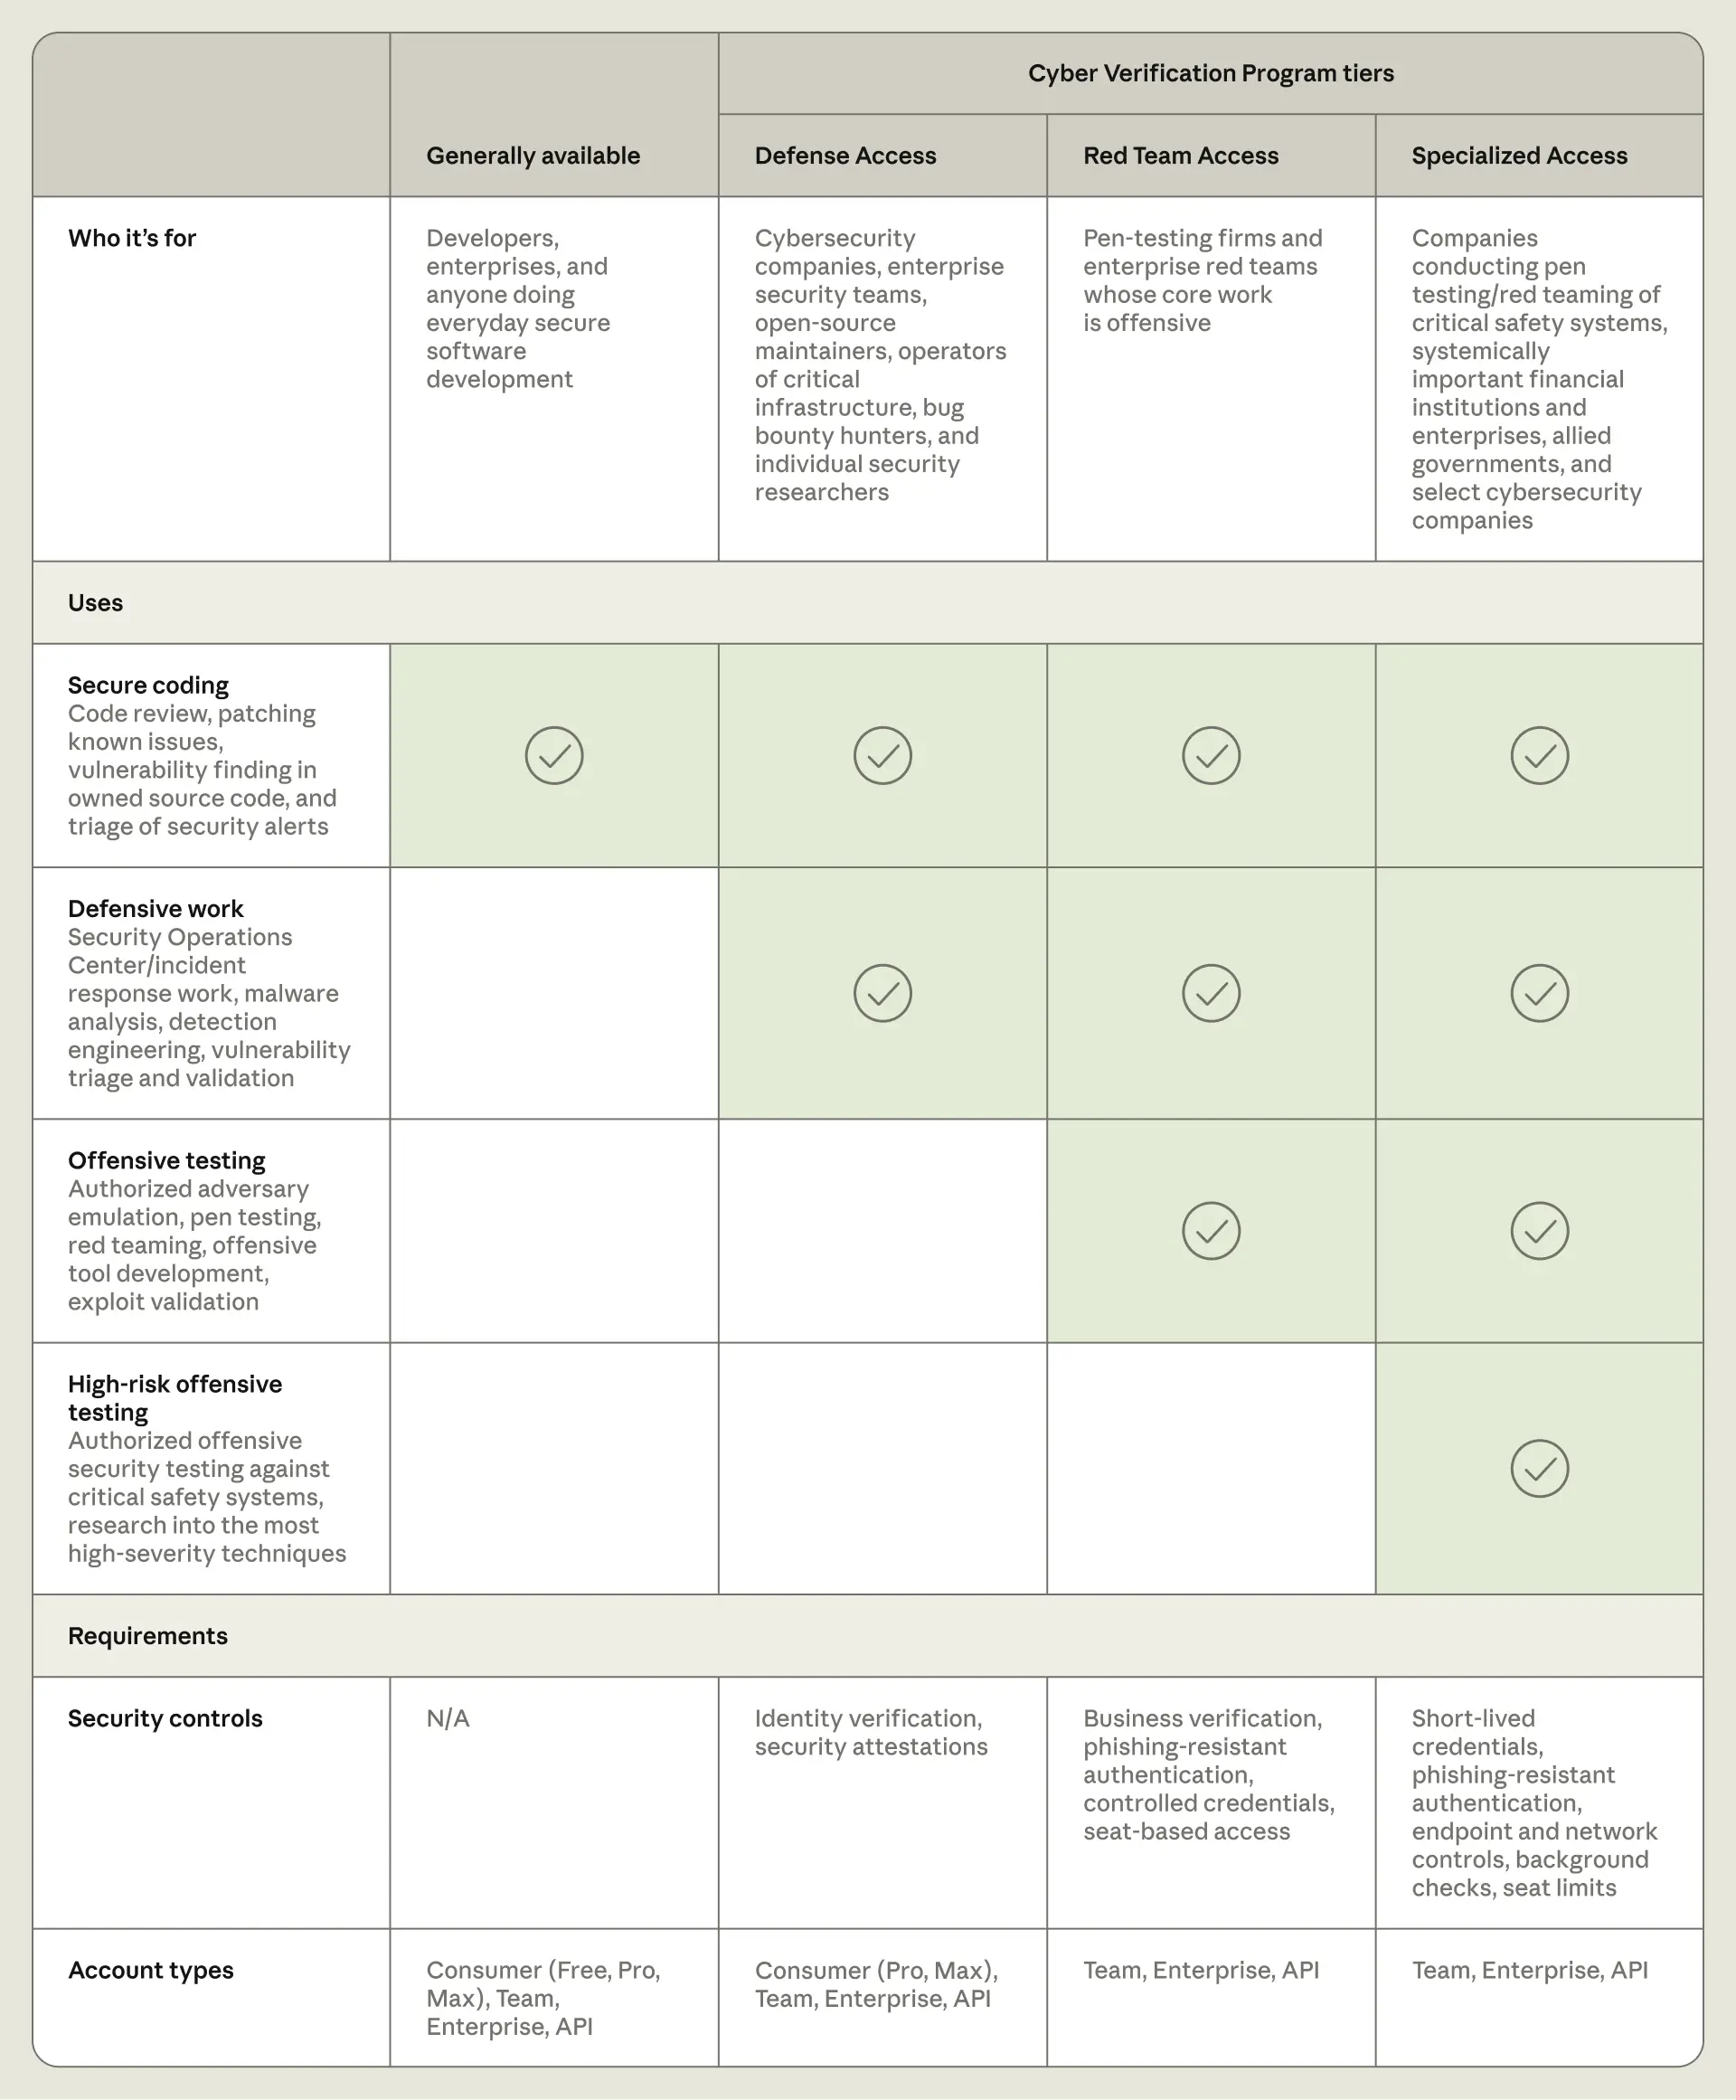
更新后的访问层级根据安全专业人员的网络工作范围,向他们提供特定的模型能力。每个层级都有不同的验证要求和安全控制。
防御访问适用于防御性工作,包括安全运营中心和事件响应任务、恶意软件逆向工程,以及漏洞分析和验证。符合条件组织的示例包括:正在保护其拥有或维护的系统的公司、非营利组织、大学和政府机构的安全团队;任何规模的关键基础设施运营方,例如地区医院或市政公用事业;较小的安全公司;开源维护者;以及有漏洞报告记录的个人研究人员。
我们预计许多从事防御性网络安全工作的组织都有资格获得此层级。我们的目标是在几天内回复申请。
红队访问权限在上述防御用途的基础上,增加了经授权的渗透测试和红队演练。符合资格的组织示例包括内部红队、政府红队以及安全与渗透测试公司。该层级的组织只能对其获得授权测试的系统执行对抗性测试,包括关键行业的 IT 系统。对于可能造成人身伤害或大规模中断的操作,例如部署勒索软件、破坏物理系统或对高风险安全系统进行渗透测试,用户仍会遇到实时拦截。
鉴于更高的资格要求和安全控制,我们预计该层级的申请需要几周时间审核。符合资格的组织在审核其红队访问权限申请期间,将被纳入防御访问层级。目前,该层级仅面向组织;个人研究人员不符合资格。
专业访问权限的网络拦截最少,仅保留给有限的一组经过验证的组织,这些组织获授权测试可能影响人们生活或扰乱市场的安全系统,例如飞行操作系统、电网、电信网络、银行间转账基础设施和政府行政网络。
对于该层级,我们目前与美国政府合作,对每个组织进行深入审核。Project Glasswing 的现有成员将过渡到该层级,当前模型无需重新审批。
我们的通用可用模型可继续用于代码审查、修补已知问题、在自有源代码中查找漏洞以及安全警报分类等任务。
加入该计划的组织必须进行数据保留,以便我们监控网络滥用情况。一旦 Enterprise Frontier Safeguards(EFS)——一种结合零数据保留隐私性与强大保障措施的新解决方案——于今年秋季晚些时候推出,符合条件的组织将能够将数据存储在其控制的云基础设施中。在 EFS 推出之前,拥有零数据保留的 Claude Fable 5.1 或 Claude Mythos 5.1 访问权限的组织也可以使用零数据保留的 CVP。如需登记对 EFS 的兴趣,请填写此表单。
下面,我们概述每个 CVP 访问层级可用的内容,以及安全和隐私控制的要求:
测试我们各层级的有效性
为了评估我们 CVP 保护措施的有效性,我们让 Claude Opus 5.5 运行 CyScenarioBench——一项评估模型能否在现实约束下规划和执行多阶段网络操作的基准——并针对我们不同的 CVP 层级调整了保障措施。由于该评估涉及复杂、交互式的攻击性场景,我们预计 Claude 在通用可用模型和防御访问层级中都会遇到大量拦截,而在红队访问和专业访问层级中不会遇到拦截。
在每个访问层级的 10 项 CyScenarioBench 挑战中,每项挑战各尝试五次,我们发现:
- 在没有 CVP 访问权限的情况下,每项任务都在第一个提示词处被阻断;
- 在防御访问层级中,50 次试验中有 46 次在挑战过程中的某个环节被阻断,而其余四项任务成功完成;以及
- 在红队访问层级中,没有发生任何阻断,Claude Opus 5.5 成功完成了 50 项任务中的 34 项——实际上等同于该模型在未应用任何防护措施的情况下(代表专业访问层级)在此评估中 67.6% 的成功率。
这些评估让我们有信心能够安全地将先进的网络能力提供给更广泛的防御者群体,从而扩展我们从 Project Glasswing 开始的防御工作。我们将继续随时间推移完善基于层级的分级器。

让防御者占据优势
通过 Project Glasswing,我们发现 Claude Mythos 模型显著提高了组织识别其系统中漏洞的速度。通过该项目,我们的合作伙伴在 2026 年 4 月至 7 月期间发现了至少 129,000 个经确认的软件漏洞。通过我们自己的开源扫描工作,我们在 2026 年 4 月至 10 月期间又发现了 5,500 个经确认的软件漏洞。在这些经确认的漏洞中,迄今为止已有超过 33,000 个被评定为严重或高危级别。这很可能是一个低估的数字,因为它仅基于 Glasswing 合作伙伴中一部分的调查数据。因此,我们预计真实影响至少是这个数字的五倍。
当被问及如果没有 Claude Mythos 模型,他们需要多长时间才能发现同样数量的漏洞时,多位合作伙伴告诉我们,这些模型将他们的漏洞发现速度提高了数月甚至数年。请阅读我们合作伙伴 Booz Allen 和 Comcast 关于其经验的更多分享。

我们今天对网络验证计划所做的更改,旨在将 Project Glasswing 的影响扩展到更多的网络防御者。我们也在继续努力帮助保护开源软件和关键基础设施。在接下来的几周内,我们将分享更多关于这项工作以及我们所获经验的信息,同时继续努力为防御者带来永久的优势。
申请访问权限
有兴趣的组织可以在此申请 CVP。作为申请流程的一部分,我们将验证所有申请人,并要求提供相关访问层级所需安全控制的证明。现有 CVP 成员将保留其针对先前模型的当前设置,并将通过更新后的计划自动获得对 Claude Opus 5.5、Claude Sonnet 5.5 和 Claude Mythos 5.1 的访问评估。管理员需要按照这些步骤为特定工作区分配访问权限。
CVP 可在 Claude Platform、Google Cloud 的 Vertex AI 和 Microsoft Foundry 上使用。CVP 仅在 Amazon Bedrock 上向符合企业前沿保障资格的客户提供。
如果你认为某项工作按你所在层级本应被允许,却遭到了拦截,可以在此处报告。各层级的完整详情可在我们的帮助中心查看。
相关内容
为 2026 年美国中期选举做准备
今年早些时候,我们分享了选举保障措施的更新。在此,我们概述了在今年美国中期选举之前,我们如何继续加强这些保障措施。
Anthropic 开设新加坡办公室并与新加坡政府签署谅解备忘录
Anthropic 已在新加坡开设办公室,并与该国政府签署了一份谅解备忘录,以推进安全、负责任地采用 AI。
2026 年使用政策更新
我们正在发布新版使用政策。在本文中,我们总结了所做的更改。