我们很荣幸地宣布,Cloudflare 是唯一同时入选 2026 年 Gartner® SASE 平台魔力象限™和 2026 年 Gartner® 安全服务边缘魔力象限™报告“远见者(Visionary)”的厂商。我们认为,这印证了我们的架构选择;更重要的是,它体现了客户对我们的信任,相信我们能带他们应对日益复杂的安全环境。
感谢每一位向 Gartner 反馈意见、与我们团队讨论路线图难题、并推动我们打造更好方案的客户。这份认可属于你们,也属于我们。
SASE(安全访问服务边缘,Secure Access Service Edge)和 SSE(安全服务边缘,Security Service Edge)市场正处于拐点。许多组织最初把 SSE 当作 SASE 的“安全那一半”,用来应对疫情期间的远程办公挑战。近来,随着返岗办公要求增多,SASE 的地位更加突出。如今,AI 智能体、后量子威胁和影子应用的蔓延正在重塑企业安全,企业需要能以变化的速度自我调整的平台,而不是被困在昨天架构里的厂商。这正是我们灵活的 SASE 平台 Cloudflare One 的用武之地。
市场缺口,以及 SASE 的下一步走向
大多数 SASE 厂商没能适应现代企业的架构现实,这已不是秘密。事实上,客户迁移到 Cloudflare 时,我们一再听到几乎一模一样的难题:
架构碎片化:当 SASE 平台是通过并购拼凑起来的,跨多个产品部署用例就会变成一场巨大的麻烦。Cloudflare 用连接云(connectivity cloud)的思路化解这些实施噩梦和安全缺口:一张全球网络,连接并保护你的员工、AI 智能体和基础设施。
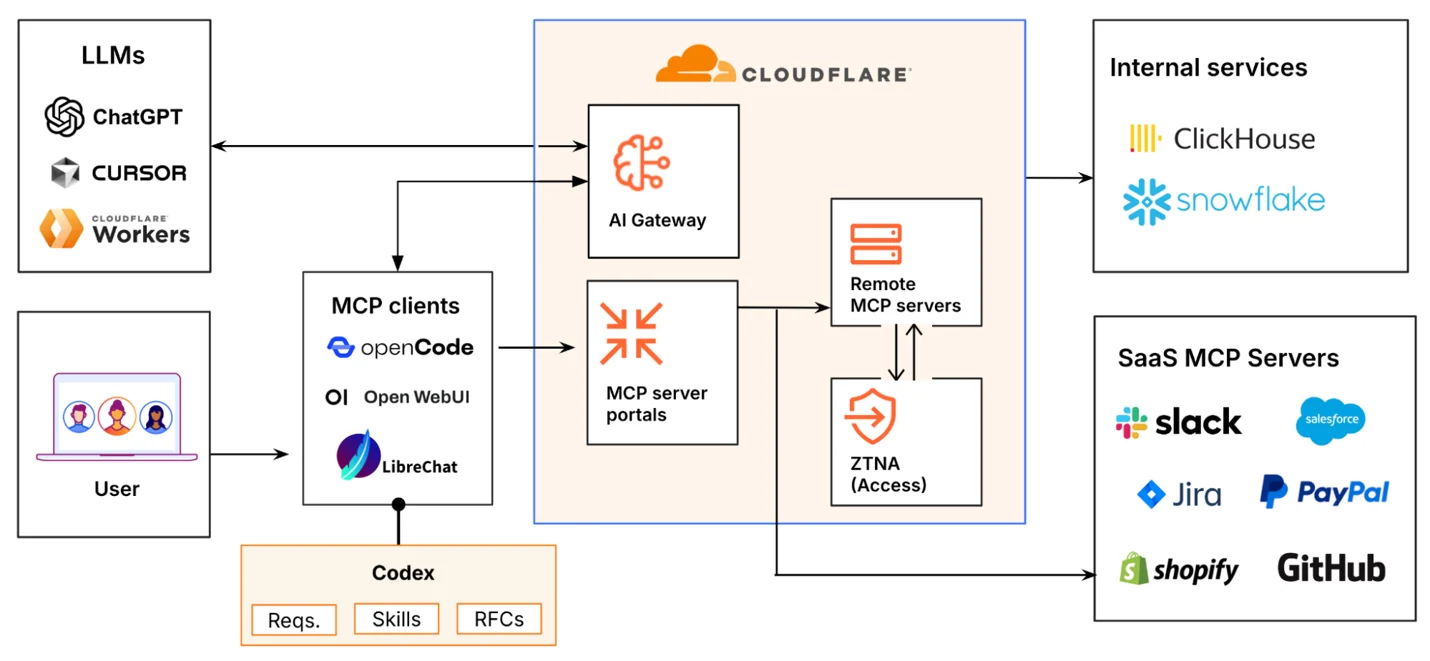
未受管理的 AI 智能体:市场急于保护人类的 GenAI 提示词,却让 AI 智能体基本处于失管状态。Cloudflare 是首个遏制 MCP 服务器泛滥的 SASE 平台,原生地把 AI 智能体和人类用户放在一起治理,实现全面可见。我们的 SASE 与 AI Gateway 的联动,还让管理员可以按用户、团队或应用限制 AI 推理成本,避免账单失控。当员工可能在不知不觉间产生数千美元的查询费用时,这一点尤为重要。
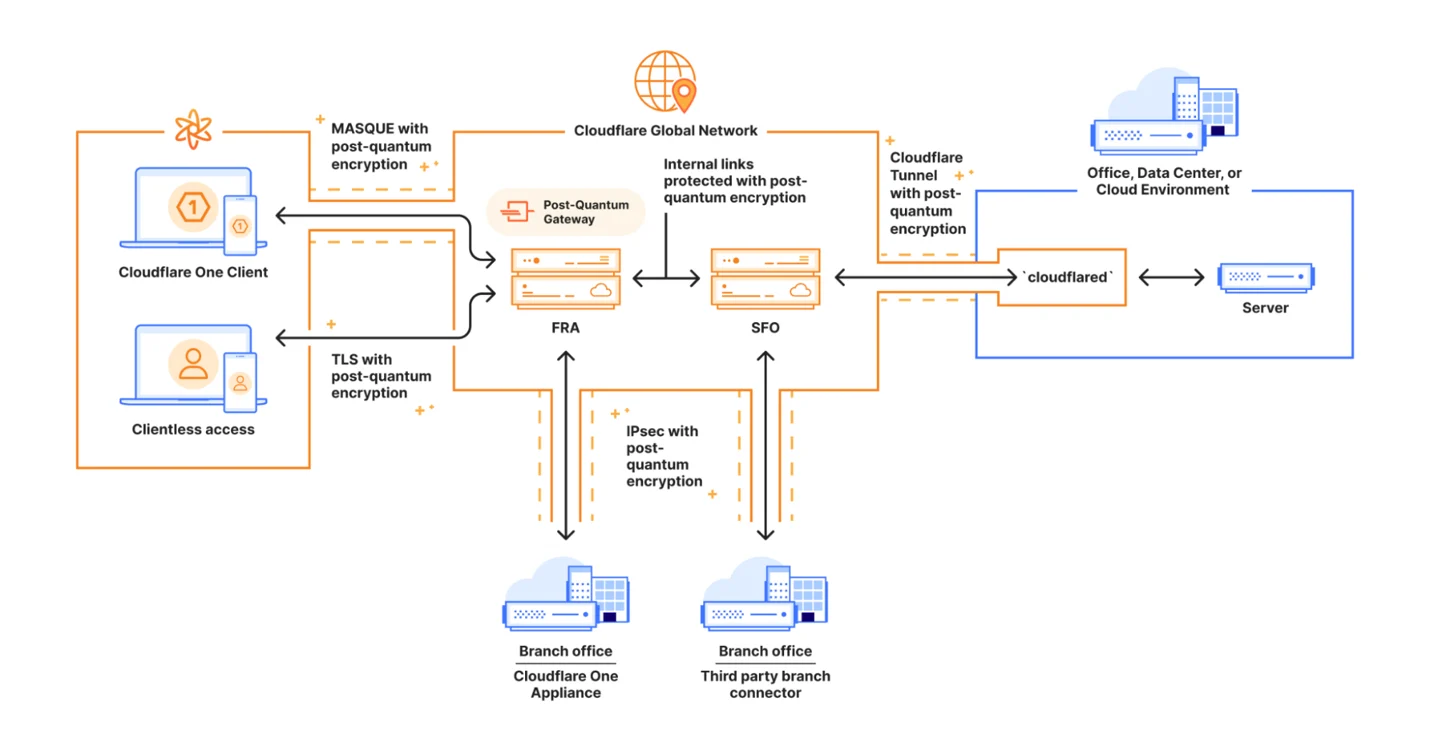
停留在理论上的后量子安全:其他厂商还在谈后量子密码学的理论,我们已经把它构建进了网络底层。我们是首个在所有主要入口和出口部署后量子加密的 SASE 平台,现在就在为受监管行业化解“先收集、后解密(harvest-now, decrypt-later)”的威胁。
斤斤计较的定价:传统厂商习惯把高级功能变成昂贵的附加项,或者对远程办公和办公室办公重复收费。Cloudflare 提供可预测、以价值为导向的 SASE 套餐,面向整体采用而设计,没有隐藏费用。
重塑 SASE 的技术压力
我们认为,未来的 SASE 平台必须远不止是安全与连接的打包。未来一年,四大技术变化将迫使 SASE 演进为高度灵活的治理层:
保护“凭感觉编程(vibe-coded)”的应用爆发:AI 让员工比以往任何时候都更容易在没有 IT 监督的情况下搭建内部工具。这种影子 IT 的蔓延要求默认安全的姿态。SASE 平台必须自动为这些“公民开发者”构建的应用套上零信任访问、WAF、API 防护和数据防泄漏(DLP),在保护敏感 AI 提示词的同时不拖慢构建者。
约束 AI 智能体:传统 SASE 追踪的是人的行为,但未来是自主运行的。随着我们转向智能体化运营,SASE 必须为特定的机器人任务签发严格、范围很窄的凭证,而不是继承宽泛的人类权限。自适应访问也必须更聪明,通过分析智能体的意图、为工具调用量建立基线,立即发现异常。
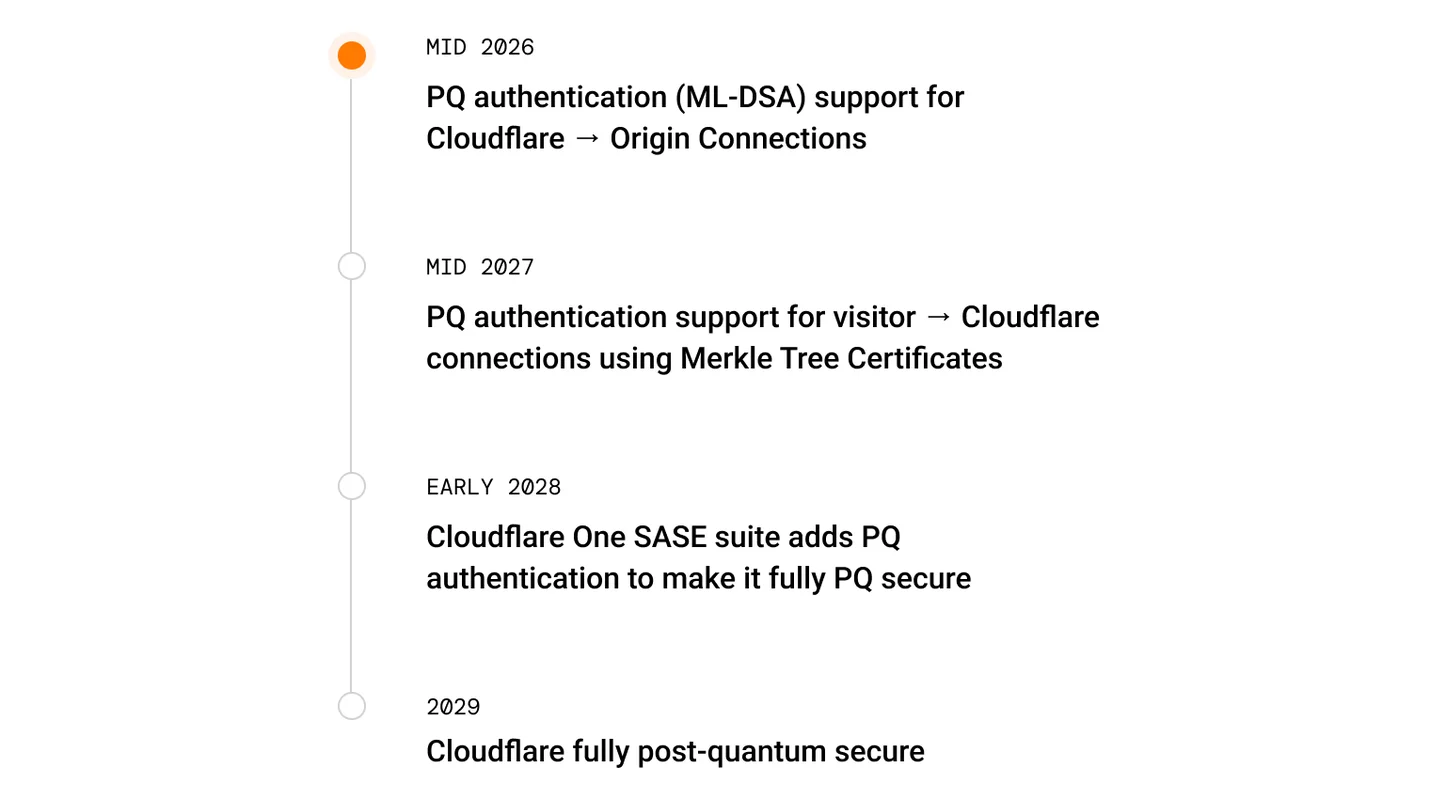
今天就实现后量子敏捷性:量子计算正在加速,这意味着组织现在就必须防范“先收集、后解密”的攻击。市场需要能随 NIST 标准定稿而调整的原生后量子加密。Cloudflare 的目标是到 2028 年交付首个完全量子安全的 SASE 平台,包括后量子认证,比美国国家标准与技术研究院(NIST)2030 年的要求提前数年,且不影响用户体验。
更深层的架构整合:部署疲劳是真实存在的,CIO 们已经厌倦了空洞的“平台化”说辞。真正的整合只发生在单一代码库之上,拥有真正统一的控制平面、数据平面和基础设施平面。要跟上 AI 的速度,可组合性和可编程性必须是架构上的现实,而不是营销口号。
这些不只是对未来的预测,而是客户今天正在面对的现实,也正是我们与客户一起构建的路线图。
Cloudflare 为何与众不同
如果说有什么能定义 Cloudflare 在 SASE 市场的优势,那就是我们的架构。许多传统 SASE 方案是把互不相干的技术拼凑在一起的大杂烩。Cloudflare 走了另一条路,从零开始构建了一个统一的平台。这种干净、可组合的设计给客户带来三大优势:
安全采用 AI 的快速通道
市场上的其他厂商大多把 AI 安全当作又一个外挂功能。但由于 Cloudflare 在整个全球网络上共用同一套架构,我们可以在 SASE 平台中快速推出新的安全工具,无需等待产品集成周期,也无需等各家厂商的路线图对齐。
得益于可组合的设计,你的管理员可以用熟悉的 SASE 策略轻松扩展覆盖范围,同时控制成本。保护人类的 GenAI 提示词,或管理 AI 智能体与 MCP 服务器之间的连接,用的都是他们日常使用的同一种策略语言。它不是一个有自己学习曲线的附加模块,而是原生内置的。
无论你的开发者构建了新的 AI 助手,还是财务团队开始使用 AI 预测工具,Cloudflare 的零信任策略都已经就位。你永远不必事后补装安全,只需套用你已经在依赖的框架。
真正易用的 SASE
第一代 SASE 平台有个坏毛病:把流量路由经过多个互不衔接的检测点。结果呢?部署复杂、工期超支、见效延迟。“单一厂商 SASE”过去一直是幻灯片上的绝佳卖点,现实中,客户却困在底层拼凑起来的各种引擎的管理里。
Cloudflare 的可组合性通过提供极其直观的 SASE 体验解决了这个问题。我们的架构在设计上就是统一的,每项服务都运行在整个网络的每台服务器上。这意味着流量不必在各个专用设备之间“拐来拐去(tromboning)”,不必再为相互隔离的产品分别做容量规划,也没有隐藏的复杂性。
我们像现代 SaaS 平台一样运作,设计目标是让团队以天和周而不是月和年为单位,直观地部署新用例。需要把零信任访问扩展到新应用、给 Gateway 流量加上 DLP,或者让新的办公地点上线?Cloudflare 以配置的速度响应。
真正可编程的 SASE
业界常常把“可编程”稀释成简单的自动化,比如图形界面工作流,或是架在僵硬逻辑之上的基础 API。结果是,大多数 SASE 平台就像黑盒子,迫使你绕开厂商的限制。
我们构建了真正可组合、可编程的 SASE 平台,它与我们的边缘开发者平台原生协同运行,让你可以把自定义代码直接织入我们的 SASE 网络。想用来自小众内部工具的实时信号来丰富访问决策?想构建自定义工作流,根据独特的应用上下文来路由流量?
通过把 Cloudflare Workers 集成进我们的 SASE 技术栈,客户可以解决复杂、高度特定的边缘场景,而不需要定制功能开发,那样只会增加臃肿,并降低其他所有人的易用性。这是传统架构无法提供的灵活性,而且得益于 AI 代码生成,实现起来前所未有地容易。
展望未来
来自 Gartner 的这份认可对我们是一个了不起的里程碑,但我们已经在着眼前方的路。我们对你的承诺没有变:继续倾听你的反馈,构建帮助你适应变化的基础能力,并交付一个即使你面临的挑战越来越复杂、也会越来越易用的平台。在我们看来,灵活的 SASE 意味着让客户有信心应对明天的任何变化。
无论你正在积极评估 SASE 平台,还是只是想弄清我们谈到的这些变化,我们都很乐意与你交流。你可以下载完整的 Gartner 报告(SASE 或 SSE,或两份都下载),进一步了解 Cloudflare One,或者直接联系我们的团队。
Gartner,《SASE 平台魔力象限》,分析师:Jonathan Forest、Andrew Lerner、John Watts,2026 年 7 月 28 日
Gartner,《安全服务边缘魔力象限》,分析师:John Watts、Thomas Lintemuth、Theo de Feligonde、Jonathan Forest,2026 年 7 月 29 日
Gartner 和 Magic Quadrant 是 Gartner, Inc. 和/或其关联公司的商标。
Gartner 不为其出版物中描述的任何公司、厂商、产品或服务背书,也不建议技术用户只选择评级最高或获得其他称号的厂商。Gartner 出版物由 Gartner 商业与技术洞察机构的观点构成,不应被理解为事实陈述。Gartner 对本出版物不作任何明示或暗示的保证,包括对适销性或特定用途适用性的任何保证。