今天,我们宣布推出企业前沿安全保障(Enterprise Frontier Safeguards,简称 EFS)。这一方案既保有零数据保留(ZDR)的隐私性,又具备检测滥用行为的最先进安全保障。EFS 的工作方式是将数据存储在由客户而非 Anthropic 控制的云基础设施中。EFS 将分阶段向客户推出,首批从今年秋季晚些时候开始。为确保平稳过渡,符合条件的客户在 EFS 就绪之前,可在 Fable 5 和 Fable 5.1 上使用 ZDR。
我们与金融服务、医疗健康、制造、电信、法律、零售和公共部门等行业的 100 多家客户,以及 Amazon Web Services、Google Cloud 和 Microsoft Azure 等云合作伙伴密切合作,共同开发了 EFS。
EFS 将支持 Claude Code、Claude Enterprise、Claude Platform、Amazon Bedrock、Claude Platform on AWS、Google 的 Agent Platform 以及 Microsoft Foundry。
破解前沿安全的两难困境
Mythos 级模型,例如 Claude Fable 5.1,在智能水平和智能体能力上都有大幅跃升。然而,随之而来的是被滥用以及自主越轨行为的可能性。
过去几个月里,我们看到了大量试图滥用 AI 模型的实质性证据。这些行为既包括欺诈等常见的滥用形式,也包括复杂的网络攻击,其中可能有智能体自主实施破坏性行为。部分案例涉及盗取或挪用企业客户的凭据,而在无法监控流量、检测异常行为的情况下,这类行为很难被发现。
此外,由于最复杂的滥用行为可能涉及分散在多个会话和账户中的大量任务,仅对每次交互单独做自动化分析、随即丢弃数据是不够的。有效的检测需要将数据保存一段有意义的时间,以便跨时间、跨账户进行关联分析。
因此,我们从 Fable 5 开始引入了 30 天的数据保留期。这一政策并非出于用企业数据训练模型的意图:未经明确许可,Anthropic 从未使用企业数据进行训练,今后也绝不会。
与我们合作的企业普遍理解数据保留在安全方面的价值,但许多企业,尤其是受监管行业的企业,发现很难使用带数据保留的模型。因此,我们与客户坐下来共同设计了一套两全其美的方案:既有 ZDR 的隐私性,又能借助跨时间、跨账户的监控获得安全保障。
与客户共同设计
我们在打造企业前沿安全保障时,听取了每天都会使用它的专家的反馈,包括安全、产品、合规和交付团队。我们合作的团体之一是系统性风险分析与韧性中心(Analysis and Resilience Center for Systemic Risk,ARC),其成员包括美国最大银行的首席信息安全官,涵盖 Goldman Sachs、Morgan Stanley、Citi、Bank of America 和 Wells Fargo。
我们还与 Comcast、KPMG、Mastercard、Salesforce 和 Visa 等公司的负责人合作,确保这一设计能适用于各个行业。我们的交流覆盖了四分之一的财富 100 强企业、美国所有全球系统重要性银行,以及几乎所有受监管行业。
以下是我们从这些广泛的客户那里听到的意见,以及我们在 EFS 中针对这些共同关切所做的设计:
关于监控
企业长期以来一直对内部人员风险实施监控,现在希望获得帮助,把对智能体的监控提升一个层级。他们担心的是,Anthropic 的自动化监控系统能否满足其监管标准。
借助 EFS,客户可以掌控数据的审查方式。当监控发现需要关注的模式时,这些信号会直接发送给客户,让他们自行审查自动化系统检测到的内容。
关于数据存储
对企业来说,新增一个“可信数据供应商”要做很多工作,原因有好几个。他们需要告知所有客户这些供应商是谁,并更新合同。鉴于数据的高度敏感性,他们还有安全存储和审计数据的内部要求。出于这些顾虑,我们在设计 EFS 架构时,让客户能够把数据存放在其现有的云基础设施上。
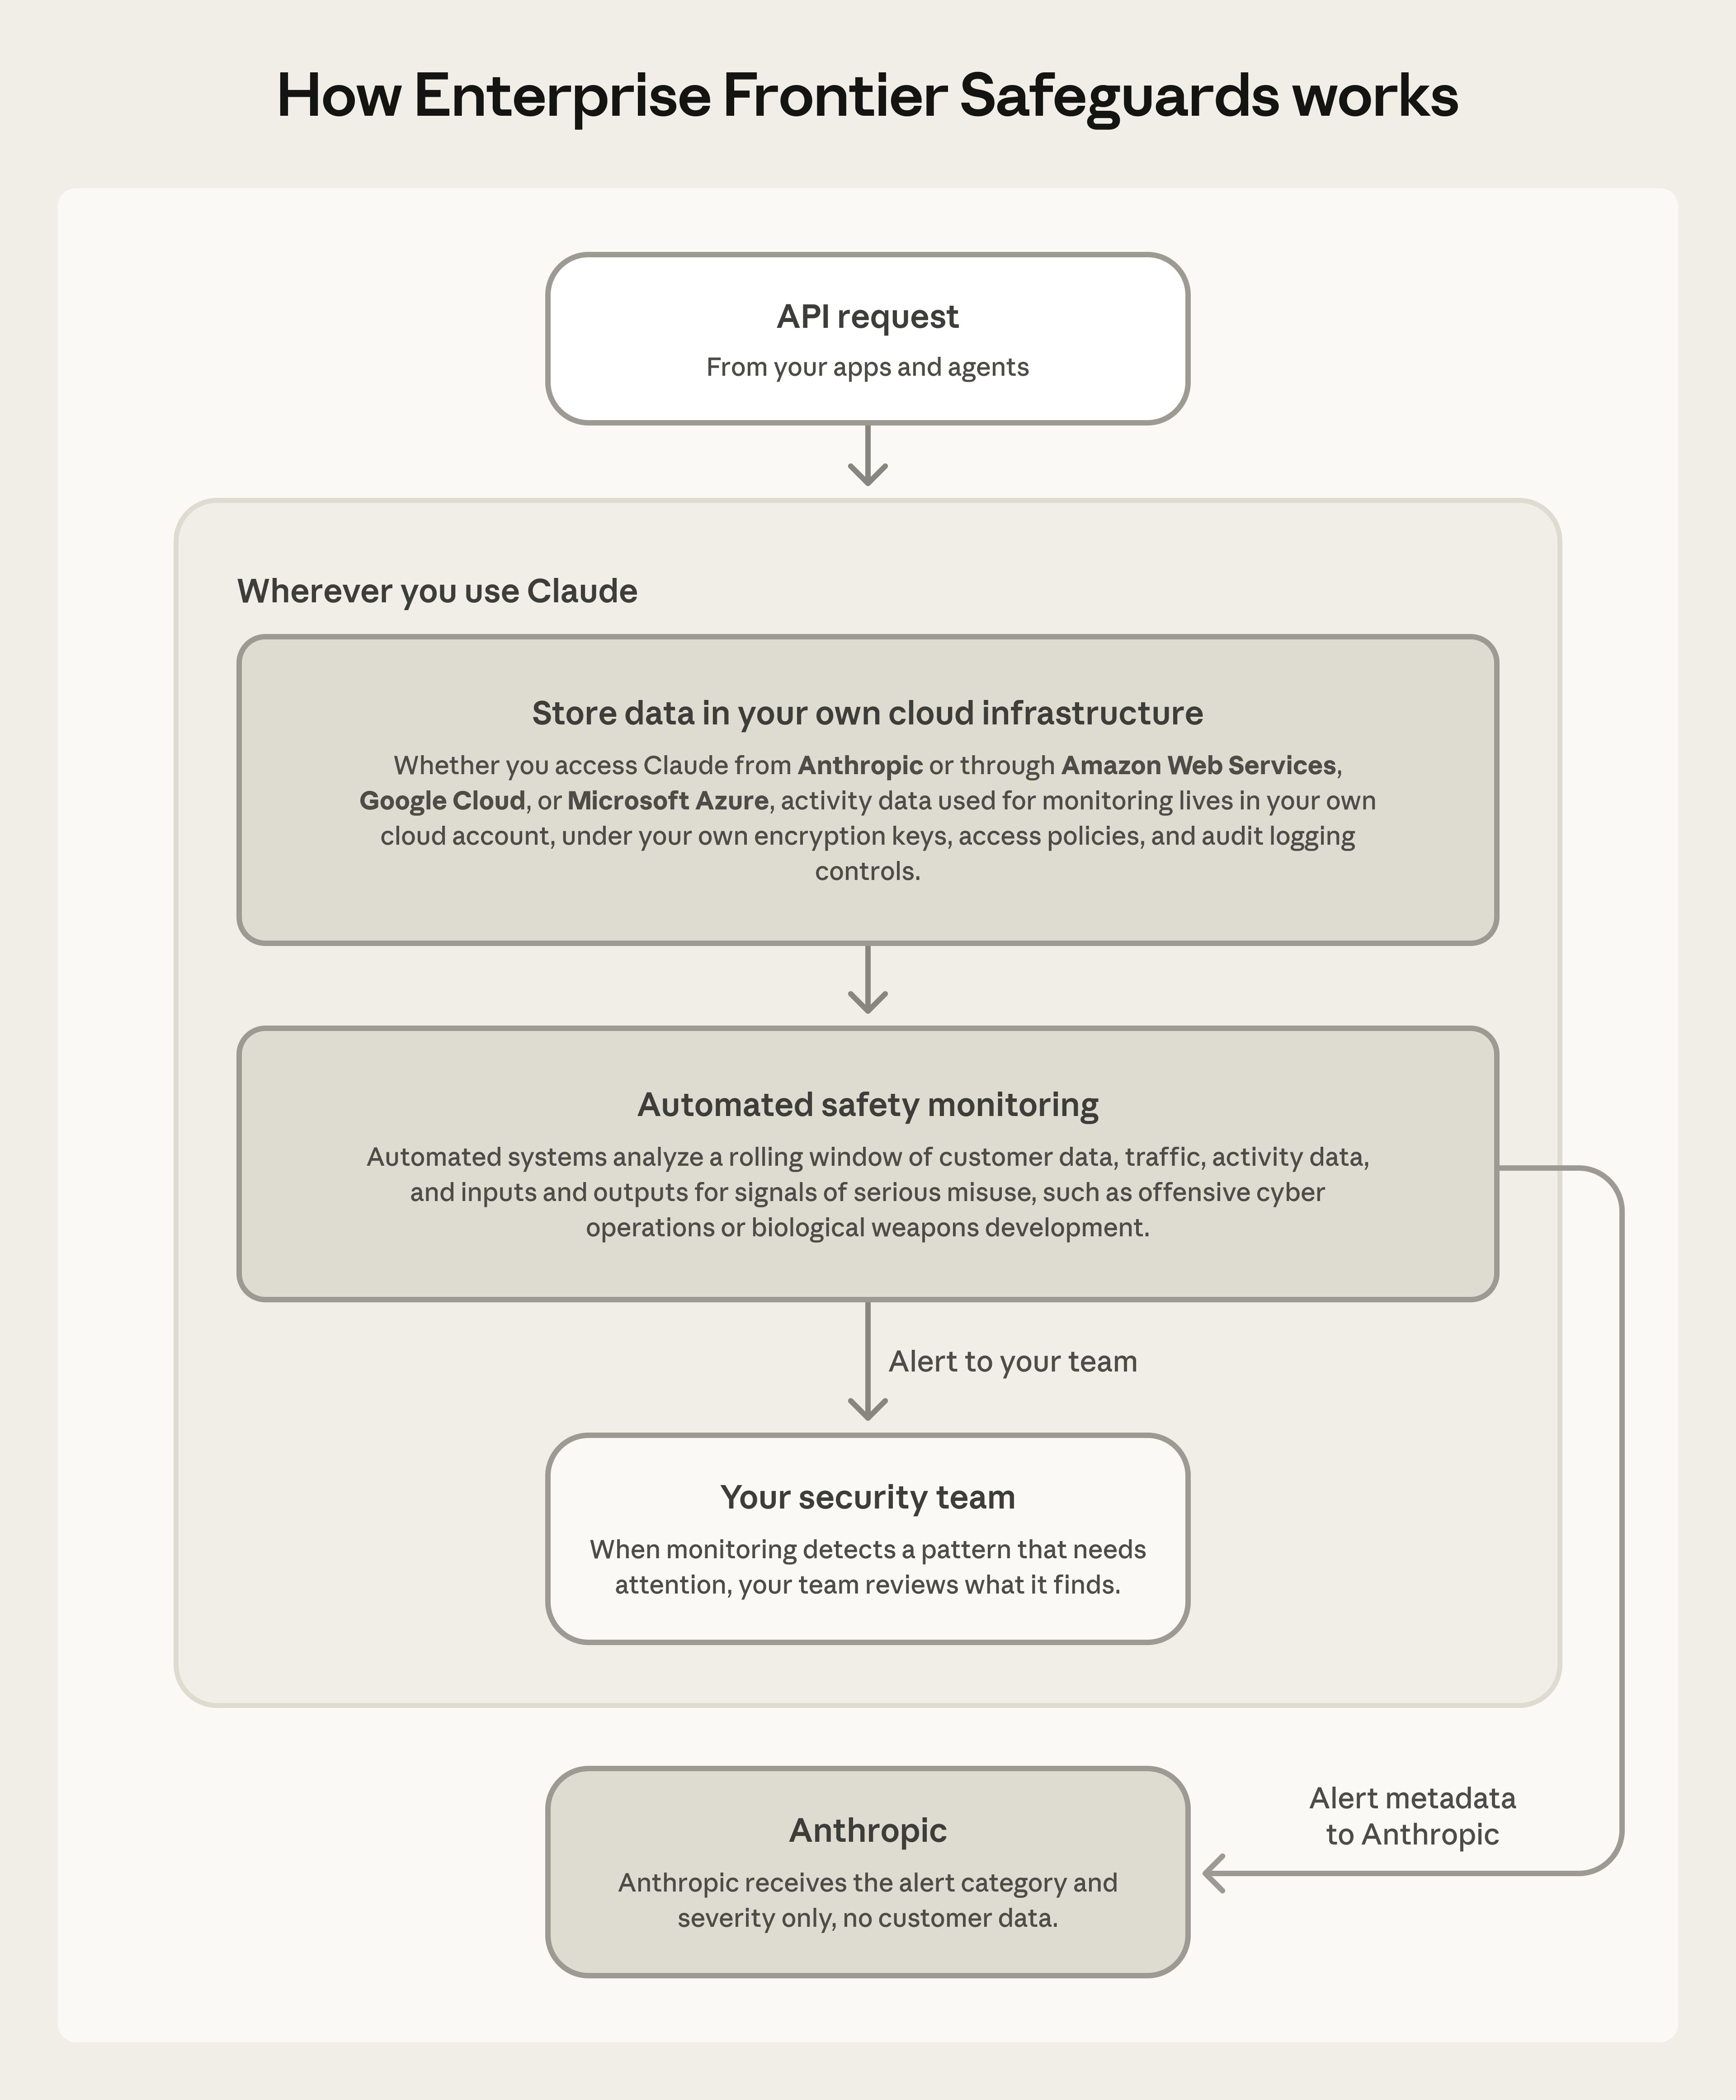
在 EFS 中,客户可以掌控自己的数据存储和管理。客户希望数据存放在自己控制的基础设施中,使用自己的加密密钥、访问策略和审计日志。用于监控的活动数据可以存储在客户自己的云账户中(例如 Amazon S3、Azure Blob Storage 或 Google Cloud Storage)。
关于自动化审查与人工审查
即便自动化审查越来越有效,由人来查看被标记的内容,仍能通过确认真实的滥用、排除误报来增加价值。但我们从许多客户,尤其是受监管行业的客户那里听到的是,负责审查的人必须是他们自己人。许多企业所遵循的规则对谁可以查看某些信息有严格规定,比如受法律特权保护的材料、非公开信息、药物安全报告。他们的团队已经为这类工作接受过培训并获得了授权。
EFS 提供自动化安全监控,无需 Anthropic 人工审查。客户希望防范网络攻击,也明白如果攻击跨越多个会话和账户展开,就很难被发现。借助 EFS,自动化系统会分析滚动时间窗口内的流量,寻找严重滥用的信号,包括开发攻击性网络能力或生物能力的企图,以及凭据被盗或泄露的迹象。这些标记会直接发送给客户,由客户的人员接手处理,无需 Anthropic 员工进行任何人工审查。
AI 管控措施的设计必须以保护敏感信息为出发点,而模型安全保障是其中的重要一环。Anthropic 在开发企业前沿安全保障的过程中与我们沟通,确保其符合我们的要求和标准。
企业前沿安全保障恰好满足了我们的诉求:我们的日志留在 Wells 管理的环境中,由 Wells 管理的密钥保护。数据的保管权在我们手里,而检测由 Anthropic 负责运营。正是这种分工,让我们的团队得以安全地运用前沿模型,同时履行我们对客户、员工和监管机构的义务。我们参与塑造了这些安全保障,因为我们的行业需要它们。
作为一家运营关键基础设施的公司,模型的能力很重要。同样重要的是能让我们把数据保留在自己账户中的解决方案,而企业前沿安全保障解决了这一点。
我们有八家成员机构与 Anthropic 合作,共同界定在一家系统重要性银行内部运行最强大的前沿模型需要满足哪些条件:谁持有数据,谁持有密钥,自动化审查能看到什么、不能看到什么,以及在什么条件下才允许人工查看。这一合作正推动开发并交付经过改进的安全保障和标准,这些保障和标准有望在整个行业乃至更广范围内推广。
这套安全保障架构的核心原则之一,是我们能够留存数据,并让数据保存在模型本身之外,受我们自身环境的保护。公司内部以及我们客户的工作中,有一些领域受到监管且高度敏感。这些安全保障让我们能够在以前无法应用 AI 的业务环节中应用 AI。
服务合作伙伴
二十多年来,我们的客户一直信任我们保管他们的数据。正是这样的经验,让我们愿意与 Anthropic 一起思考这个问题,而不是在场外观望。我们得以在架构层面,而不仅仅是政策层面,共同打造新的安全与隐私能力。
我们的客户希望把前沿模型投入使用,而他们的安全团队希望数据留在自己控制的基础设施中。Anthropic 与一百多家企业共同打造了企业前沿安全保障,正是为了做到这一点。
服务合作伙伴
随着 AI 模型承担越来越多受监管的敏感工作负载,要负责任地规模化,也取决于架构,而不仅仅是政策承诺。对数据环境的直接控制,加上基于模式的自动化安全监控,为企业提供了具体的结构性能力,使其能够在真正有监督、可问责、有信心的前提下部署。
服务合作伙伴
这些安全保障及其设计,显然你们听取了我们的反馈。它们让我们掌握了主动权。日志在我们的控制之下;除非我们愿意,否则不会流向别处。我们既掌控数据,也掌控信息,还掌控在检测到可能超出安全保障范围的情况后所采取的处置措施。
随着 AI 在企业中的嵌入越来越深,安全与信任是推动组织从试验走向规模化部署的关键。企业前沿安全保障从一开始就会内置这些能力:监控数据留在客户控制的基础设施中,由客户自己的团队决定谁可以访问。
服务合作伙伴
为客户的数据保密,是 Snowflake 对每一位客户的承诺。我们一直在快速把前沿模型交到客户手中,难点在于如何在最严格的数据保障下安全地做到这一点。我们与 Anthropic 合作设计了企业前沿安全保障,从而两者兼得:数据留在客户的环境中,由客户控制的密钥保护,同时从第一天起就能运行 Anthropic 最强大的模型。这就是面向平台来构建的、负责任的前沿 AI 应有的样子。

在 Stripe,保护客户数据是我们运营的根本。Anthropic 的企业前沿安全保障将使我们能够使用受其覆盖的前沿模型,同时把对话日志保留在 Stripe 的 AWS 环境中,访问和审查均由 Stripe 的安全控制措施管理。

Rogo 的客户期望获得最好的智能,但绝不能以牺牲数据安全和防护措施为代价。企业前沿安全保障将把最强大的模型带给金融机构,同时满足它们所要求的机构级数据标准。前沿智能与企业级管控相结合,对于在金融服务领域部署 AI 至关重要。
FIS 支撑着资金流动和金融机构运营背后的基础设施,因此我们部署的任何 AI 安全保障都必须达到相应的规模和信任标准。我们与 Anthropic 的合作已经包括通过 Project Glasswing 针对我们自己的系统测试其最先进的前沿模型。Claude 企业前沿安全保障扩大了这项工作,让留存的数据保留在我们自己的账户中,并将标记直接转给我们的安全团队。
企业把真实的生产工作托付给 Cognition 的自主工程师,而这份信任取决于他们的工作保持私密。有了企业前沿安全保障,客户数据和身份信息永远不会离开我们这一侧。它将让我们把前沿 AI 带入生产工作,而无需在隐私上做出取舍。
我们客户的代码和数据,是他们最宝贵的知识产权之一。保护这些信息是我们在 Factory 构建产品的根本。我们与 Anthropic 一起,让客户能够使用 Claude 最强大的模型,同时把专有数据的控制权留在自己手中。企业前沿安全保障让企业获得前沿智能的同时,享有其安全团队所要求的数据保护。
我们始终坚定不移地致力于客户保密与安全。我们所服务的领先法律和专业团队将这些原则视为不容谈判的底线,我们对自己也秉持同样的标准。企业前沿安全保障体现了这一承诺,让保密要求最严格的客户也能使用前沿模型,而无需模型提供方留存其数据。
01 / 17
EFS 如何运作
无论你是直接通过 Anthropic 还是通过云合作伙伴使用 Claude,这些控制措施的设计都是一致的。使用 Amazon Web Services、Google Cloud 和 Microsoft Azure 的客户将获得同等的控制能力,其活动数据存储在自己的云账户中,也就是他们已经信任的环境里。我们还在努力支持第三方产品,为符合企业前沿安全保障条件的客户提供服务。
客户自有存储、客户管理的加密密钥(Customer-Managed Encryption Keys)和全自动审查都是可选启用的,你可以只启用组织所需要的部分。它们都不会改变模型行为、API 定价或速率限制。
Anthropic 不对企业前沿安全保障收费。如果客户选择把数据存储在自己的云账户中,则由其云服务商按照对待其他资源的同样方式,向客户收取该存储以及读取、写入和数据出口的费用。
如何开始
企业前沿安全保障将分阶段向客户推出,目标是在今年秋季晚些时候广泛开放。如需申请使用企业前沿安全保障,请填写这份表单。